
Durante muito tempo, uma das principais recomendações de segurança para compras online foi relativamente simples: verifique se o site é verdadeiro, confira o endereço eletrônico e desconfie de páginas desconhecidas. O problema é que a evolução das fraudes digitais está tornando esse conselho insuficiente. Em alguns ataques, o consumidor pode estar no site correto, comprando de uma empresa legítima e seguindo uma jornada aparentemente normal. Ainda assim, o pagamento pode terminar na conta de um criminoso.
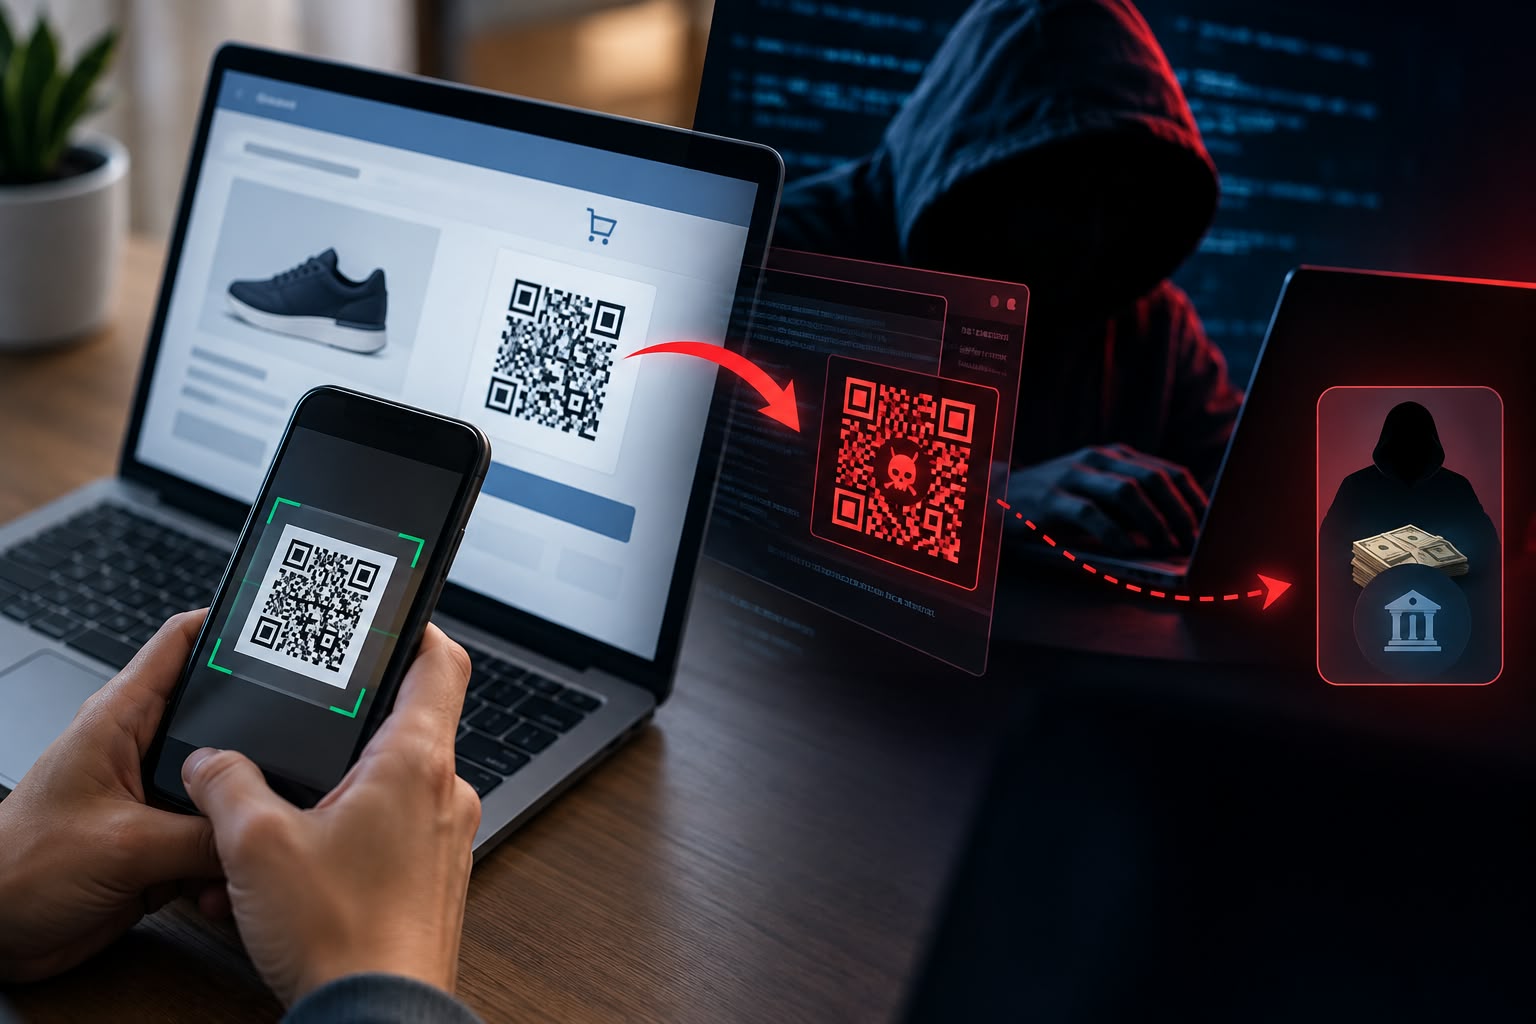
É exatamente isso que chama atenção em uma modalidade de fraude envolvendo pagamentos via Pix em lojas virtuais. Nesse tipo de ataque, criminosos comprometem a infraestrutura do comércio eletrônico e inserem códigos maliciosos capazes de interferir na etapa de pagamento. Quando o consumidor chega ao checkout e escolhe pagar por Pix, o QR Code ou o código do Pix Copia e Cola apresentado na tela pode ser substituído por outro, direcionando o pagamento para uma conta controlada pelos fraudadores.
O aspecto mais preocupante desse golpe não está apenas na tecnologia utilizada, mas na quebra de uma premissa de confiança: o cliente não necessariamente está acessando um site falso.
Quando o site legítimo passa a fazer parte da fraude
Esse detalhe muda significativamente a discussão sobre prevenção.
Em golpes tradicionais de comércio eletrônico, normalmente orientamos o consumidor a observar o domínio, desconfiar de links recebidos por mensagens, verificar certificados de segurança e evitar páginas desconhecidas. Essas recomendações continuam importantes, mas neste cenário existe uma dificuldade adicional. O site pode realmente pertencer à empresa que o consumidor pretende comprar.
O comprometimento ocorre nos bastidores.
Depois de obter acesso ao ambiente da loja virtual, o criminoso pode instalar scripts ou outros códigos maliciosos capazes de manipular elementos da página. O sistema da empresa inicia uma transação legítima, mas, antes que as informações sejam apresentadas ao consumidor, o código malicioso interfere na jornada e substitui os dados do pagamento.
Na prática, o consumidor enxerga aquilo que espera encontrar: produto correto, valor correto, identidade visual correta e uma opção de pagamento via Pix aparentemente normal. Ele escaneia o QR Code ou utiliza o Copia e Cola e conclui a transação.
Para o cliente, o pagamento foi realizado.
Para o lojista, entretanto, aquele pagamento nunca chegou.
O Pix não foi necessariamente comprometido
Existe uma distinção importante nesse debate. Quando surge uma fraude envolvendo Pix, é comum atribuir imediatamente o problema ao meio de pagamento. Tecnicamente, porém, não é necessariamente isso que aconteceu.
O Pix pode executar perfeitamente a instrução recebida. O problema ocorreu antes, na construção dessa instrução.
Se um código malicioso substituir os dados legítimos do recebedor pelos dados de uma conta utilizada pelos criminosos, o sistema financeiro processará aquilo que foi apresentado e posteriormente autorizado pelo usuário. A vulnerabilidade, portanto, pode estar na camada de comércio eletrônico, na aplicação, no servidor, nos componentes utilizados pelo site ou em sua cadeia tecnológica.
Esse é um ponto importante para quem trabalha com prevenção a fraudes: segurança de pagamentos não começa no momento em que a transação chega ao banco.
Ela começa muito antes.
Começa na arquitetura do produto, na segurança das aplicações, na gestão de acessos, na atualização dos sistemas, no monitoramento de alterações, na proteção das APIs, na gestão de terceiros e na capacidade de identificar comportamentos anormais durante toda a jornada.
A última tela antes de confirmar virou uma barreira de segurança
Para o consumidor, existe uma recomendação que ganha ainda mais relevância nesse cenário: não basta conferir o valor da compra. É necessário verificar quem efetivamente receberá o dinheiro.
Antes da confirmação de um Pix, o aplicativo da instituição financeira apresenta informações relacionadas ao destinatário da transferência. Nome, instituição e demais dados exibidos precisam ser observados, principalmente quando o pagamento está relacionado a uma compra realizada em uma empresa.
Se você está comprando em determinada loja e, no momento da confirmação, aparece um destinatário completamente diferente daquele esperado, esse é um sinal que não deve ser ignorado.
Criamos o hábito de conferir valores, mas ainda precisamos desenvolver o hábito de conferir destinatários.
Esse pequeno comportamento pode representar a última barreira entre uma tentativa de fraude e a efetiva perda financeira. Em segurança, muitas vezes segundos adicionais de atenção fazem diferença.
Para as empresas, o problema é muito maior
Do ponto de vista do lojista, esse tipo de ataque traz uma mensagem ainda mais relevante. Segurança do e-commerce não pode ser tratada apenas como responsabilidade da área de tecnologia.
Uma invasão que manipula pagamentos pode gerar simultaneamente incidente de segurança cibernética, fraude financeira, reclamações de consumidores, perdas operacionais, impactos reputacionais e potenciais discussões jurídicas.
Por isso, Cybersecurity, Fraud Prevention, Riscos, Tecnologia, Meios de Pagamento e Atendimento precisam conversar.
Empresas que utilizam plataformas de comércio eletrônico devem manter aplicações, plugins e componentes permanentemente atualizados, revisar acessos administrativos, utilizar autenticação forte, monitorar alterações de código e acompanhar comportamentos incomuns na conversão de pagamentos.
Imagine, por exemplo, que dezenas de clientes selecionem Pix como forma de pagamento, aparentemente concluam a jornada, mas os pedidos permaneçam aguardando pagamento. Individualmente, cada ocorrência pode parecer um simples abandono de checkout. Quando observadas de maneira agregada, entretanto, elas podem revelar algo completamente diferente.
É aí que dados, monitoramento e inteligência antifraude precisam entrar.
Fraude moderna acontece na jornada, não apenas na transação
Talvez essa seja a principal reflexão trazida por esse caso.
Durante muitos anos, prevenção a fraudes foi fortemente concentrada na análise da transação. Valor, horário, dispositivo, localização, comportamento, histórico e velocidade continuam sendo elementos fundamentais. Mas o fraudador moderno procura justamente os espaços existentes entre sistemas, processos e responsabilidades.
Ele pode não atacar diretamente o banco. Pode atacar o lojista.
Pode não quebrar o mecanismo de pagamento. Pode alterar as informações antes que o pagamento seja iniciado.
Pode não precisar convencer o consumidor a acessar uma página falsa. Pode comprometer uma página verdadeira.
Por isso, uma estratégia moderna de prevenção a fraudes precisa observar o ecossistema completo. Segurança cibernética protege infraestrutura e aplicações, inteligência antifraude procura padrões e conexões, prevenção atua sobre vulnerabilidades da jornada, monitoramento transacional identifica comportamentos suspeitos e atendimento captura sinais que muitas vezes aparecem primeiro na reclamação do cliente.
Essas disciplinas não deveriam funcionar como ilhas.
E se o consumidor perceber que caiu no golpe?
A velocidade da reação é fundamental.
Ao identificar que um Pix foi enviado para um destinatário suspeito ou diferente daquele relacionado à compra, o consumidor deve entrar imediatamente em contato com sua instituição financeira e informar a ocorrência. Dependendo das características do caso, poderá ser solicitado o acionamento do Mecanismo Especial de Devolução, o MED, procedimento criado no ecossistema Pix para situações envolvendo suspeitas de fraude.
É importante compreender, porém, que o MED não representa garantia automática de recuperação do dinheiro. A possibilidade de devolução dependerá da análise realizada pelas instituições envolvidas e, entre outros fatores, da existência de recursos disponíveis na conta recebedora.
Quanto mais rapidamente o consumidor comunicar o ocorrido, maiores são as possibilidades de atuação das instituições envolvidas.
O futuro da prevenção está nas conexões
Esse golpe deixa uma mensagem importante para consumidores, empresas e profissionais de segurança: já não podemos analisar fraude, segurança cibernética e meios de pagamento separadamente.
O criminoso não respeita organogramas.
Ele procura vulnerabilidades onde elas existirem e explora justamente os pontos de conexão entre tecnologia, comportamento humano, sistemas financeiros e processos empresariais. Se houver uma aplicação desatualizada, um acesso comprometido, uma integração vulnerável ou uma etapa da jornada sem monitoramento adequado, existe uma oportunidade.
E talvez essa seja uma das maiores mudanças que precisamos fazer na maneira como pensamos prevenção a fraudes.
Não basta perguntar se a transação é suspeita.
Precisamos perguntar se toda a jornada que originou aquela transação é confiável.
Porque, no novo cenário das fraudes digitais, até um QR Code apresentado dentro de um site verdadeiro pode contar uma história falsa.
- SOBRE O AUTOR
- ARTIGOS RECENTES DO AUTOR